Das Passwort stirbt - langsamer als jedes Jahr angekündigt, aber inzwischen sichtbar. Seit Mai 2025 legt Microsoft neue Konten standardmäßig ohne Passwort an, Apple und Google haben Passkeys tief in ihre Systeme integriert, und von Amazon bis PayPal unterstützen die großen Dienste den passwortlosen Login. Zeit für eine ehrliche Bestandsaufnahme: Was können Passkeys wirklich, und wo liegen die Fallstricke beim Umstieg?
Warum Passkeys tatsächlich besser sind
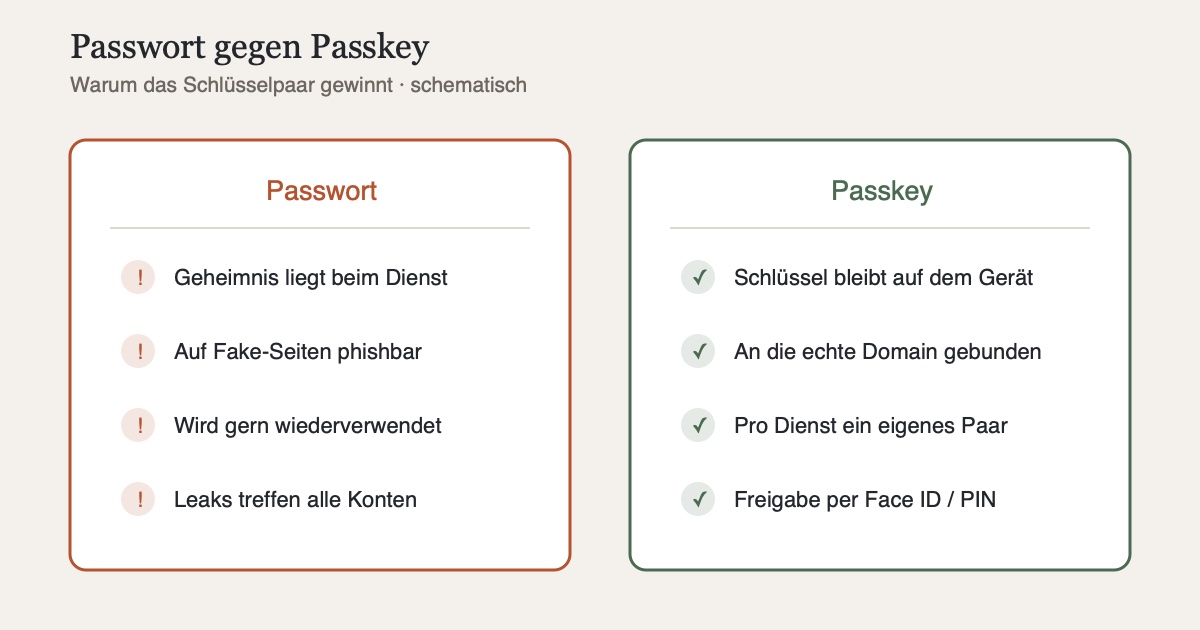
Ein Passkey ist ein kryptografisches Schlüsselpaar: Der private Schlüssel bleibt auf deinem Gerät (oder in deinem Passwortmanager), der Dienst kennt nur den öffentlichen. Beim Login beweist dein Gerät per Signatur, dass es den privaten Schlüssel besitzt - freigegeben mit Face ID, Touch ID oder Geräte-PIN. Daraus folgen drei handfeste Vorteile:
- Nichts zum Stehlen: Der Server speichert kein Geheimnis, das bei einem Datenleck abfließen könnte
- Nichts zum Phishen: Der Passkey ist an die Domain gebunden. Eine täuschend echte Fake-Login-Seite bekommt schlicht keine gültige Signatur - genau die Angriffsklasse, die ich im Beitrag über Telegram-Betrugsbots und 2FA beschrieben habe, läuft ins Leere
- Schneller: Microsoft misst Passkey-Logins achtmal schneller als Passwort plus MFA
Fallstrick 1: Die Wiederherstellungsfrage
Die unbequemste Frage stellt sich vor dem ersten Passkey: Was passiert, wenn alle Geräte weg sind? Synchronisierte Passkeys hängen am Cloud-Konto (iCloud-Schlüsselbund, Google Passwortmanager, 1Password und Co.) - das macht dieses Konto zum Generalschlüssel. Wer es verliert oder ausgesperrt wird, verliert im schlimmsten Fall alles auf einmal. Die Antwort ist Redundanz: bei wichtigen Diensten einen zweiten Passkey auf einem unabhängigen Gerät oder Hardware-Key registrieren und die Wiederherstellungswege des Cloud-Kontos (Wiederherstellungsschlüssel, Kontakte) vor dem Ernstfall einrichten.
Fallstrick 2: Der Umzug zwischen Ökosystemen
Passkeys entstanden als Insellösung: Wer im iCloud-Schlüsselbund sammelte, bekam sie nicht zu Google - außer per Neuanlegen bei jedem einzelnen Dienst. Die FIDO Alliance arbeitet an der Lösung: Das Credential Exchange Format (CXF) wurde im August 2025 als Proposed Standard verabschiedet, das zugehörige Transferprotokoll CXP folgt. Der Praxis-Stand ist allerdings asymmetrisch: Apple hat Export und Import mit iOS/macOS 26 ausgeliefert, Google hat Unterstützung zugesagt, aber noch keinen Export-Weg im Passwortmanager. Wer heute die Wahl hat, minimiert das Lock-in-Risiko mit einem plattformneutralen Passwortmanager als Passkey-Speicher.
Fallstrick 3: Das Passwort bleibt als Hintertür
Der stille Schwachpunkt des Übergangs: Bei den meisten Diensten ergänzt der Passkey das Passwort, statt es zu ersetzen. Solange das alte Passwort als Fallback weiterlebt, bleibt das Konto genau so phishbar wie vorher - der Angreifer klickt einfach auf „mit Passwort anmelden". Konsequent ist der Umstieg erst, wenn du beim jeweiligen Dienst das Passwort entfernst (wo möglich, etwa bei Microsoft) oder es auf ein langes Zufallsmonstrum aus dem Passwortmanager setzt und 2FA aktiviert lässt. Ein Passkey zusätzlich ist Komfort; Sicherheit wird er erst, wenn der schwächste Login-Weg gehärtet ist.
Der pragmatische Umstiegsplan
- Mit den Kronjuwelen anfangen: E-Mail-Konto (der Generalschlüssel zu allem), Apple/Google/Microsoft-Konto, Banking, Passwortmanager selbst
- Pro wichtigem Dienst zwei Wege einrichten: synchronisierter Passkey plus zweites Gerät oder Hardware-Key
- Wiederherstellung testen, bevor sie gebraucht wird - einmal durchspielen, wie du ohne Hauptgerät wieder hineinkommst
- Passwort-Fallbacks härten: überall dort, wo das Passwort bleiben muss, auf Zufallspasswort plus 2FA setzen
- Beim Alltagsgerät bleiben: Passkeys glänzen dort, wo Biometrie ohnehin verfügbar ist - der Rest folgt mit der Zeit
Fazit
Passkeys lösen das größte Sicherheitsproblem des Internets - gestohlene und gephishte Passwörter - technisch elegant und alltagstauglich. Die Fallstricke des Jahres 2026 sind keine Konzeptfehler, sondern Übergangsprobleme: Wiederherstellung will geplant, Portabilität ist erst halb fertig, und der Passwort-Fallback bleibt die offene Flanke. Wer mit Plan umsteigt - wichtigste Konten zuerst, Redundanz eingebaut, Fallbacks gehärtet -, bekommt schon heute Logins, die schneller und sicherer sind. Das Passwort verabschiedet sich nicht mit einem Knall, sondern Konto für Konto.
Quellen
- Microsoft Security Blog: Pushing passkeys forward: Microsoft's latest updates - passwortlose Konten als Standard seit Mai 2025, Geschwindigkeitsvergleich
- Corbado: WebAuthn Credential Exchange Protocol (CXP) & Format (CXF) - Stand der FIDO-Portabilitätsstandards
- Dan Fabulich: You can export/import passkeys now, but only on iOS - Praxis-Stand des Passkey-Umzugs (Juni 2026)
- Gadget Hacks: Move Passkeys to Another Password Manager on Android: Google's Current Limits - fehlender Export bei Google (Stand Mai 2026)
- FIDO Alliance: Apple Introduces Cross-Platform Passkey Import/Export - CXF-basierter Credential-Transfer in iOS/macOS 26