Im Juni 2026 hat Apple etwas angekündigt, das vor zwei Jahren noch undenkbar schien: Apple-Intelligence-Anfragen laufen künftig auch auf Google-Servern mit NVIDIA-Chips. Möglich machen soll das ausgerechnet die Technik, mit der Apple 2024 angetreten ist, Cloud-KI grundlegend anders zu bauen als der Rest der Branche: Private Cloud Compute, kurz PCC. Zeit, sich das System genauer anzusehen - was es ist, wie es funktioniert und ob das Versprechen hält.
Was Private Cloud Compute ist
Apples Grundhaltung war lange: KI läuft auf dem Gerät, fertig. Fotoanalyse, Texterkennung, Diktat - alles lokal, nichts verlässt das iPhone. Generative KI sprengt diesen Ansatz. Große Sprachmodelle brauchen mehr Rechenleistung und Speicher, als ein Telefon liefern kann, egal wie gut die Neural Engine wird.
Die Standardantwort der Branche lautet: ab in die Cloud, und der Anbieter sieht dabei alles. Anfragen werden protokolliert, von Beschäftigten stichprobenartig gelesen, teils für Training verwendet. Apples Antwort vom Juni 2024 ist Private Cloud Compute: eigene Server, die die Sicherheitsarchitektur des iPhones in die Cloud verlängern. Einfache Anfragen bleiben weiterhin auf dem Gerät; nur was dort nicht rechenbar ist, geht an PCC.
Wie es funktioniert
Apple definiert fünf Anforderungen, die das System technisch erzwingen soll - nicht per Richtlinie, sondern per Architektur:
- Zustandslose Verarbeitung: Nutzerdaten werden nur für die Beantwortung der Anfrage verwendet und danach gelöscht. Keine Protokolle, kein Training, keine Reste.
- Durchsetzbare Garantien: Die Zusagen dürfen nicht von Betriebsversprechen abhängen, sondern müssen technisch erzwungen sein.
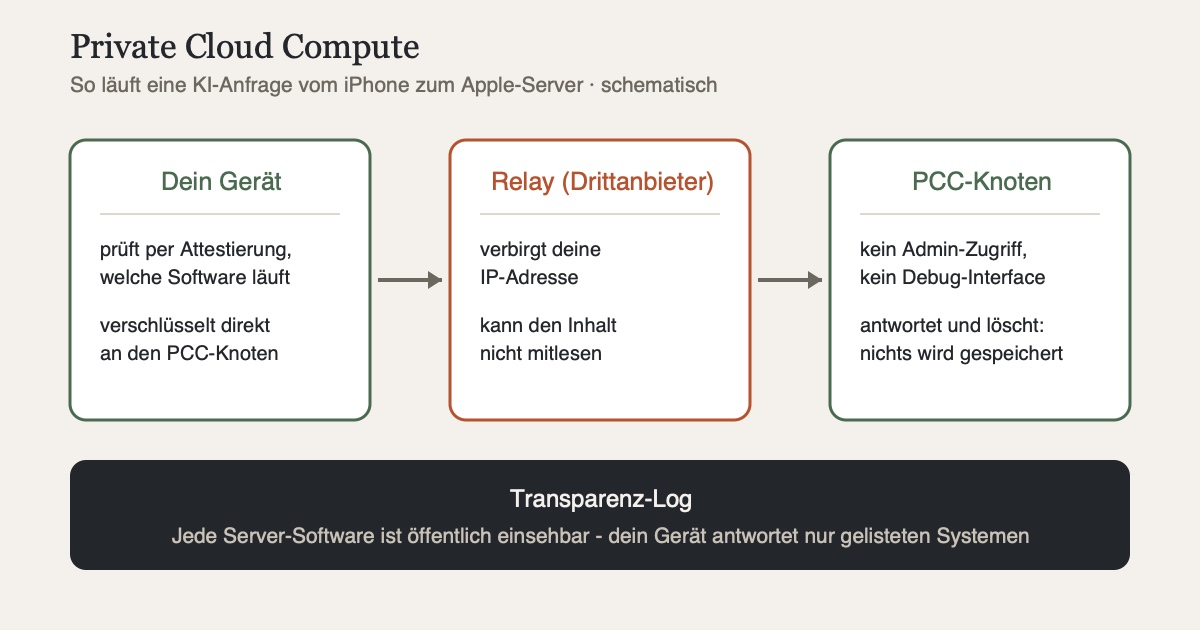
- Kein privilegierter Zugriff: Es gibt keine Admin-Shell, kein Debug-Interface, mit dem Apple-Personal die Schutzmechanismen umgehen könnte - auch nicht für die Fehlersuche.
- Nicht-Zielbarkeit: Angriffe können keine bestimmte Person ins Visier nehmen. Anfragen laufen über ein Relay eines Drittanbieters, das die IP-Adresse verbirgt, bevor sie einen zufälligen PCC-Knoten erreichen.
- Verifizierbare Transparenz: Unabhängige Sicherheitsforschung kann prüfen, dass wirklich die Software läuft, die Apple behauptet.
Der letzte Punkt ist der eigentliche Clou. Jedes produktive Server-Image landet in einem öffentlichen, unveränderlichen Transparenz-Log. Bevor das iPhone eine Anfrage verschickt, verlangt es vom Server einen kryptografischen Nachweis (Attestierung, signiert von der Secure Enclave des Servers), welche Software dort läuft - und verweigert die Kommunikation, wenn das Image nicht im Log steht. Apple kann also nicht heimlich eine Version mit Hintertür ausrollen, ohne dass es prinzipiell auffällt. Die Server selbst sind Apple-Silicon-Maschinen mit Secure Boot und einem gehärteten Betriebssystem, die Anfrage ist Ende-zu-Ende an den konkreten Knoten verschlüsselt.
Nachprüfbar statt nur versprochen
Im Oktober 2024 legte Apple nach: ein ausführlicher Security Guide, eine virtuelle Forschungsumgebung, in der sich ein PCC-Knoten auf jedem Apple-Silicon-Mac nachbauen und untersuchen lässt, und der Quellcode zentraler Komponenten auf GitHub. Wer einen Weg findet, aus der Ferne an Anfragedaten zu kommen, bekommt bis zu 1.000.000 US-Dollar Bug-Bounty. Das ist kein Beweis für Sicherheit, aber ein deutlich stärkeres Signal als die Datenschutzerklärung eines beliebigen Chatbot-Anbieters.
Die Wendung 2026: PCC auf fremder Hardware
Mit der neuen Siri-Generation und den Gemini-basierten Apple Foundation Models reicht Apples eigene Serverflotte nicht mehr. Die anspruchsvollsten Aufgaben - agentische Werkzeugnutzung, komplexes Schlussfolgern - laufen künftig auf Google Cloud mit NVIDIA-GPUs. Apple betont, dass alle fünf Anforderungen bestehen bleiben. Technisch wechselt aber das Fundament: statt eigener Apple-Silicon-Server jetzt NVIDIA Confidential Computing, Intel-CPUs mit TDX und Googles Titan-Chip. Apple verlässt sich dabei nach eigener Aussage nicht allein auf die Confidential-Computing-Versprechen der Hersteller, sondern verlangt bei kritischen Komponenten mindestens zwei unabhängige Vertrauenswurzeln.
Trotzdem ist der Schritt eine echte Dehnung des Modells. 2024 lautete das Argument: Wir kontrollieren jede Schraube, vom Chip bis zum Betriebssystem. 2026 heißt es: Wir kontrollieren die Kryptografie und die Software, die Hardware gehört jemand anderem. Das kann funktionieren - aber es ist ein größerer Vertrauensvorschuss.
Gut oder schlecht?
Die ehrliche Antwort: deutlich besser als alles Vergleichbare, aber kein Freifahrtschein.
Auf der Habenseite steht ein System, das konventionelle Cloud-KI weit hinter sich lässt. Bei einem normalen Chatbot-Anbieter schützt dich eine Datenschutzerklärung, also Papier. Bei PCC schützt dich Architektur: keine Speicherung, kein Zugriff durch Beschäftigte, öffentlich prüfbare Server-Software, und das Gerät erzwingt das alles kryptografisch, bevor ein Byte verschickt wird. Der Kryptografie-Professor Matthew Green, sonst kein Apple-Schmeichler, ordnete das System 2024 so ein: vertrauenswürdige Computer zu bauen sei das härteste Problem der IT-Sicherheit, und PCC sei ziemlich genau das, was ein exzellentes Team mit sehr viel Geld daraus Bestes machen könne.
Auf der Sollseite stehen drei Punkte. Erstens bleibt der Vertrauensanker Apple selbst: Apple baut die Hardware, hält die Schlüssel und betreibt das Transparenz-Log. Das Log macht heimliche Manipulation riskant und entdeckbar, aber nicht unmöglich - es ist ein sehr starkes Versprechen, keine mathematische Garantie wie Ende-zu-Ende-Verschlüsselung. Zweitens fand ein Forschungsteam der TU Darmstadt in einer Analyse für die WiSec 2026 genau an dieser Stelle Lücken: Die veröffentlichten Binaries sind nicht reproduzierbar baubar und enthalten keine Symbole - man kann also nicht zweifelsfrei nachvollziehen, dass der veröffentlichte Quellcode dem entspricht, was tatsächlich läuft. Drittens, und das war schon Greens Kernsorge: PCC normalisiert, dass persönliche Daten das Gerät überhaupt verlassen. Welche Anfrage lokal bleibt und welche in die Cloud geht, entscheidet das System, nicht du - einen Schalter „nur auf dem Gerät" gibt es nicht, nur das komplette Abschalten von Apple Intelligence.
Fazit
Private Cloud Compute ist der ernsthafteste Versuch der Branche, Cloud-KI mit nachprüfbarem Datenschutz zu bauen - und er setzt eine Messlatte, an der sich OpenAI, Google und Co. messen lassen müssen. Wer Apple Intelligence nutzt, ist mit PCC um Größenordnungen besser gestellt als mit jedem gewöhnlichen KI-Dienst. Nur sollte man das System als das nehmen, was es ist: ein technisch stark abgesichertes Versprechen von Apple, kein Naturgesetz. Die Ausweitung auf Google-Hardware zeigt, dass dieses Versprechen gerade kräftig skaliert wird - und mit jedem beteiligten Unternehmen wächst die Fläche, der man vertrauen muss. Wem das zu viel ist, für den gilt Apples eigene Ursprungslogik weiter: Die privateste KI-Anfrage ist die, die das Gerät nie verlässt. Warum trotzdem alle in die Cloud drängen, habe ich im Beitrag über die KI-App-Flut ohne Gewinner beschrieben.
Quellen
- Apple Security Research: Private Cloud Compute: A new frontier for AI privacy in the cloud - Ankündigung und Architektur, Juni 2024
- Apple Security Research: Security research on Private Cloud Compute - Forschungsumgebung, Quellcode, Bug-Bounty bis 1 Mio. USD, Oktober 2024
- Apple Security Research: Expanding Private Cloud Compute - Ausweitung auf Google Cloud und NVIDIA, Juni 2026
- Apple: Private Cloud Compute Security Guide - technische Dokumentation
- MacRumors: Apple's Private AI Will Run on Google's Servers - Einordnung der Google-Partnerschaft
- Dittmar et al. (WiSec 2026): Unlocking Apple's Private Cloud Compute - unabhängige Sicherheitsanalyse, u. a. fehlende reproduzierbare Builds
- Matthew Green: Thread zu Private Cloud Compute - Einschätzung des Kryptografen, Juni 2024