Teil 4 und Abschluss der Serie „Menschen, Agenten, Vollmachten: Das Netz lernt Identität“. Teil 1 fragte, wem Identität gehört; Teil 2 trennte Personennachweis und Agenten-Vollmacht; Teil 3 zeigte, wie Agenten bezahlen.
Bezahlen ist nur der Anfang. Die eigentliche Verheißung der Agenten lautet: Sie vertreten dich im Netz. Der Agent beantwortet die E-Mail an die Versicherung, kündigt das Fitnessstudio, verhandelt mit dem Kundenservice, vereinbart den Werkstatttermin und verfasst die Reklamation, während du etwas Besseres tust. Technisch ist das keine Zukunftsmusik mehr. Aber zwischen dem, was heute gebaut wird, und echter Stellvertretung klafft eine Lücke, und sie ist genau die Identitätslücke, um die sich diese Serie dreht.
Der Agent im Browser ist schon da
OpenAI hat mit Operator und dem daraus hervorgegangenen ChatGPT agent vorgemacht, wie das aussieht: Der Agent bekommt einen eigenen virtuellen Rechner, navigiert Websites, füllt Formulare aus, greift auf E-Mail und Dokumente zu und arbeitet mehrstufige Aufgaben von Anfang bis Ende ab. Bei Logins und folgenreichen Aktionen pausiert er und lässt sich den Schritt freigeben. Perplexity, Google und ein ganzes Feld von Startups bauen Vergleichbares; der Browser-Agent ist die Produktkategorie des Jahres.
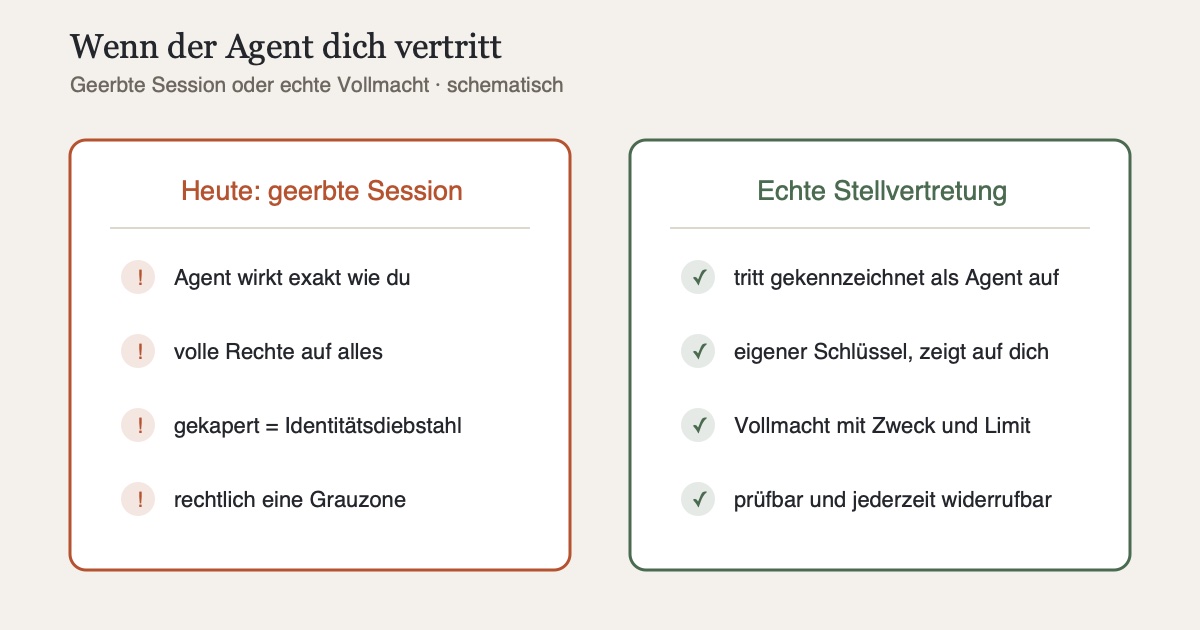
Entscheidend ist, wie diese Agenten handeln: Sie benutzen deine Sessions, deine Logins, deine Cookies. Aus Sicht der Website ist der Agent von dir nicht zu unterscheiden. Er ist du. Das wirkt zunächst wie ein Feature, denn es funktioniert sofort und ohne dass irgendein Dienst mitspielen muss. Tatsächlich ist es der Konstruktionsfehler, an dem das Modell langfristig scheitert.
Nicht unterscheidbar heißt nicht begrenzbar
Warum der geerbte Vollzugriff gefährlich ist, hat die Sicherheitsforschung 2025 und 2026 eindrucksvoll dokumentiert. Das Stichwort heißt Prompt Injection: versteckte Anweisungen auf einer Webseite (weißer Text auf weißem Grund, HTML-Kommentare) kapern den Agenten und lassen ihn mit deinen Zugangsdaten handeln. Braves Sicherheitsteam demonstrierte an Perplexitys Comet, wie eine präparierte Seite den Agenten dazu brachte, Einmalpasswörter aus dem Postfach zu fischen. Anthropic forscht offen an Gegenmaßnahmen, OpenAI härtet seinen Atlas-Browser kontinuierlich und räumt erstaunlich offen ein, dass die Schwachstelle womöglich nie vollständig verschwindet.
Die Konsequenz ist unbequem: Solange der Agent mit meiner vollen Identität unterwegs ist, ist ein gekaperter Agent ununterscheidbar von mir. Er kann alles, was ich kann, also Konten leerräumen, Nachrichten in meinem Namen verschicken und Verträge schließen. Das ist Identitätsdiebstahl mit meiner eigenen Infrastruktur. Die Lehre daraus ist dieselbe wie in Teil 2: Der Agent braucht keine geerbte Session, sondern eine eigene, abgeleitete Identität mit begrenzter Vollmacht. Ein Agent, der nur „Werkstatttermin vereinbaren“ darf, kann gekapert werden, aber der Schaden bleibt ein absurder Werkstatttermin und kein geplündertes Konto.
Stellvertretung kennt das Recht schon
Die juristische Seite ist weiter, als man denkt, zumindest konzeptionell. Wenn mein Agent einen Vertrag schließt, stellt sich die klassische Frage: Wessen Willenserklärung ist das? Die deutsche Rechtswissenschaft diskutiert dafür seit Jahren die Einordnung autonomer Systeme, und die tragfähigste Konstruktion ist ausgerechnet eine der ältesten des BGB: die Stellvertretung nach § 164. Der Agent gibt eine Erklärung in meinem Namen ab, im Rahmen der Vertretungsmacht, die ich ihm eingeräumt habe, womöglich schon durch die Inbetriebnahme. Kanzleien beraten Unternehmen bereits genau entlang dieser Linien.
Spannend wird es an den Rändern: Überschreitet ein menschlicher Vertreter seine Vollmacht, haftet er selbst (§ 179 BGB). Ein Software-Agent kann nicht haften, weil er kein Vermögen hat. Die Haftung fällt deshalb auf die Person zurück, die ihn losgeschickt hat, und zwar umso härter, je schwammiger die erteilte Vollmacht war. Genau hier laufen Recht und Technik aufeinander zu: Das Recht denkt seit 120 Jahren in Vollmachten mit definiertem Umfang, und die kryptografisch signierten Mandate aus Teil 2 und Teil 3 sind nichts anderes als deren maschinenlesbare Form. Eine Vollmacht mit Zweck, Limit und Ablaufdatum schützt vor gekaperten Agenten und beantwortet zugleich sauber die Haftungsfrage.
Das Netz darf wissen, wer da spricht
Bleibt die dritte Zutat: Transparenz. Wenn Agenten in Foren posten, mit Kundenservices chatten und E-Mails schreiben, muss die Gegenseite erkennen können, dass sie mit einer Maschine spricht. Das ist ab dem 2. August 2026 keine Höflichkeit mehr, sondern Pflicht: Artikel 50 des EU AI Act verlangt, dass Menschen erfahren, wenn sie mit einem KI-System interagieren, und zwar vor der ersten Antwort statt versteckt in den AGB. Was das für die App-Entwicklung bedeutet, habe ich im Beitrag zum EU AI Act aufgeschrieben; dass Plattformen wie Reddit parallel eigene Kennzeichnungen für Nicht-Mensch-Accounts einführen (Teil 2), zeigt die gleiche Bewegung von der anderen Seite.
Zu Ende gedacht ergibt das ein neues Bild: Der Agent versteckt sich nicht mehr hinter meiner Session, sondern tritt offen als das auf, was er ist, nämlich als „verifizierter Agent von Tobias, bevollmächtigt für X“. Dafür braucht er ein eigenes Profil mit eigenem Schlüssel, der kryptografisch auf meine Identität zeigt. Die Bausteine dafür existieren alle: Die Wallet aus Teil 1 stellt die Vollmacht aus, das Fediverse kennt seit jeher gekennzeichnete Bot-Accounts und hätte mit nomadischer Identität sogar die passende Heimat für Agenten-Profile, und die Zahlungsbranche exerziert mit ihren Mandates bereits vor, wie prüfbare Vollmachten in der Praxis aussehen.
Fazit der Serie: Das Netz lernt Identität
Vier Teile, ein Bogen. Identität muss der Person gehören, nicht der Plattform; das Fundament dafür bauen Fediverse, Solid und EUDI-Wallet (Teil 1). Auf diesem Fundament entstehen zwei Ausweise: der Personennachweis für den Menschen, die signierte Vollmacht für seinen Agenten (Teil 2). Der Zahlungsverkehr setzt das Modell als erste Branche produktiv um (Teil 3). In der echten Stellvertretung laufen schließlich alle Stränge zusammen (Teil 4): Der Agent handelt offen, begrenzt und widerrufbar in meinem Namen. Der heutige Zwischenzustand, in dem Agenten unsichtbar mit geerbten Sessions hantieren, ist dabei kein Ziel, sondern eine Übergangsbastelei, deren Risiken die Sicherheitsforschung Woche für Woche vorführt.
Das Netz, das 30 Jahre lang ohne Identitätsschicht auskam, bekommt sie jetzt. Nicht, weil wir Menschen sie endlich wollten, sondern weil unsere Stellvertreter ohne sie nicht arbeiten können. Und vielleicht ist das die versöhnliche Pointe dieser Serie: Die idealistischen Köpfe hinter Fediverse und Solid, die jahrelang gegen das Plattform-Modell anrannten, bekommen ihre selbstbestimmte Identität am Ende ausgerechnet deshalb, weil die Maschinen sie brauchen.
Quellen
- OpenAI: Introducing Operator und Introducing ChatGPT agent, Browser-Agent mit virtuellem Rechner, Freigaben bei Logins und folgenreichen Aktionen
- CyberYozh: Browser Agent Security Risks: The Complete 2026 Guide, Prompt Injection, Brave-Befunde zu Perplexity Comet, Session-Risiken
- Anthropic: Mitigating the risk of prompt injections in browser use, Forschung zu Gegenmaßnahmen
- OpenAI: Continuously hardening ChatGPT Atlas against prompt injection attacks, Härtung und Eingeständnis der bleibenden Restlücke
- LRZ (Legal Revolutionary Zeitschrift): Willenserklärungen und Vertragsschluss selbststeuernder Systeme, Zurechnung, Stellvertretung nach § 164 BGB, Haftung nach § 179 BGB
- Noerr: Künstliche Intelligenz: Wenn Roboter Verträge schließen, Vertragsschluss durch KI aus Kanzleisicht
- TÜV Rheinland Consulting: Transparenzpflichten im EU AI Act (Art. 50), Kennzeichnungspflichten ab 2. August 2026