Teil 2 der Serie „Menschen, Agenten, Vollmachten: Das Netz lernt Identität". Teil 1 hat gezeigt, warum Identität der Person gehören sollte statt der Plattform. Teil 3 (Wenn der KI-Agent bezahlt) erscheint am 8. September.
Jahrzehntelang lautete die spannende Frage der Informatik: Kann eine Maschine als Mensch durchgehen? 2026 hat sich die Frage umgedreht: Kannst du beweisen, dass du keine Maschine bist? Deepfakes imitieren Stimmen und Gesichter nahezu perfekt, synthetische Identitäten bevölkern soziale Netzwerke und Bewerbungsportale, und mit den KI-Agenten kommt eine neue Sorte Akteur dazu, die gar nicht vorgibt, ein Mensch zu sein - sondern legitim im Auftrag eines Menschen handelt. Das Netz muss deshalb zwei Dinge gleichzeitig lernen: Menschen als Menschen erkennen und Maschinen eine überprüfbare, begrenzte Handlungsvollmacht geben.
Die eine Hälfte: Beweise, dass du ein Mensch bist
Der klassische Login beweist nur, dass jemand ein Passwort kennt - nicht, dass dahinter ein einzelner, echter Mensch steckt statt einer Bot-Farm. Genau diese Lücke sollen Personennachweise schließen, im Fachjargon „Proof of Personhood".
Die Ansätze unterscheiden sich vor allem darin, woher der Vertrauensanker kommt:
- Personhood Credentials: Forscher um das MIT Media Lab schlagen digitale Nachweise vor, die vertrauenswürdige Stellen (etwa Behörden) ausstellen und die genau eine Aussage belegen: Hinter diesem Account steht ein einzelner, echter Mensch. Erste Demos solcher Nachweise laufen bereits, umgesetzt mit verifizierbaren Credentials auf einer Blockchain.
- Biometrie: World ID setzt auf den Iris-Scanner „Orb": Ein Mensch, eine Iris, eine ID. Das skaliert und ist fälschungssicher, hat aber einen offensichtlichen Preis - man gibt ein biometrisches Merkmal an ein privates Netzwerk. Die Debatte über diesen Tausch ist völlig berechtigt.
- Plattform-Pragmatismus: Reddit kennzeichnet inzwischen Accounts, hinter denen kein Mensch steht, und prüft für die Verifizierung der übrigen eine Kaskade aus Passkeys, biometrischen Personennachweis-Diensten und notfalls Ausweisprüfung.
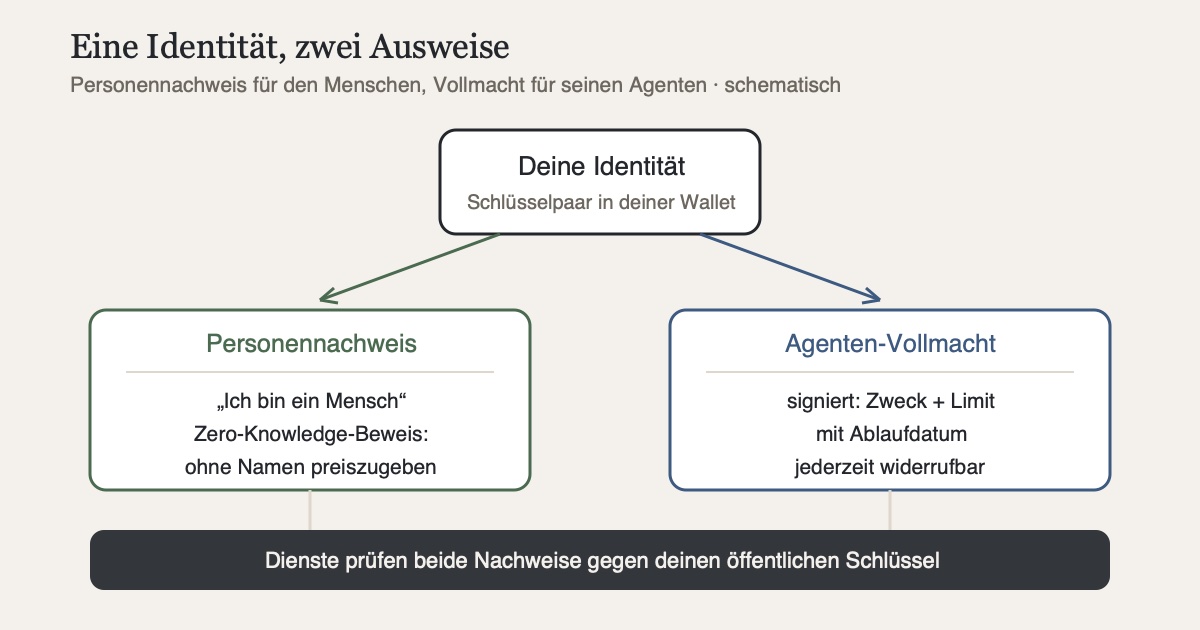
Der technische Schlüssel, der alle Ansätze erträglich macht, sind Zero-Knowledge-Beweise: Ich kann kryptografisch belegen, dass ich ein Mensch bin (oder volljährig, oder einmalig pro Dienst), ohne zu verraten, wer ich bin. Der Nachweis gehört in die eigene Identitäts-Wallet aus Teil 1 - nicht in die Datenbank jeder einzelnen Plattform.
Die andere Hälfte: Agenten mit Vollmacht
Parallel drängt die Gegenrichtung ins Netz. KI-Agenten rufen Werkzeuge auf, buchen Termine, geben Geld aus und delegieren Aufgaben an andere Agenten. Die zwei Protokolle, über die das heute läuft - MCP für Werkzeugaufrufe, A2A für die Kommunikation zwischen Agenten - regeln allerdings nur, wie Agenten sprechen, nicht wer sie sind. Wie groß die Lücke ist, zeigt eine Analyse im Umfeld des Agent Identity Protocol: Ein Sicherheits-Scan von rund 2.000 öffentlichen MCP-Servern fand keinen einzigen mit Authentifizierung.
Die klassische Antwort der IT wäre: Gebt dem Agenten halt einen Service-Account und einen API-Schlüssel. Genau das funktioniert nicht, und zwar aus einem strukturellen Grund: Traditionelles Identitätsmanagement ist um menschliche Sitzungen herum gebaut - Login, begrenzte Aktivität, Logout. Agenten dagegen laufen dauerhaft, entstehen und verschwinden dynamisch, wechseln Kontexte und reichen Aufgaben weiter. Ein statischer API-Schlüssel mit weitreichenden Rechten ist für dieses Verhalten das falsche Werkzeug: zu viel Macht, kein Ablaufdatum, kein Bezug zum Auftraggeber. Entsprechend ernst nimmt die Standardisierung das Thema inzwischen; das US-Institut NIST hat Anfang 2026 eine eigene Initiative für Agenten-Standards gestartet und arbeitet an Konzepten, wie Identitätsprinzipien auf Agenten übertragen werden können.
Was stattdessen entsteht, ist das Modell der digitalen Vollmacht: Der Agent bekommt keine eigene, freie Identität, sondern eine von meiner Identität abgeleitete, kryptografisch signierte Beglaubigung. Die beantwortet gegenüber jedem Dienst drei Fragen:
- Wer steckt dahinter? Die Vollmacht ist nachweisbar von meinem Schlüssel signiert.
- Was darf er? Zweck, Umfang und Limits stehen in der Vollmacht selbst - etwa „Verträge vergleichen und bis 40 Euro Monatsgebühr abschließen".
- Wie werde ich ihn los? Die Vollmacht hat ein Ablaufdatum und ist jederzeit widerrufbar, ohne dass ich dem Agenten hinterherlaufen muss.
Forschungsvorschläge wie das Agent Identity Protocol buchstabieren genau das für MCP und A2A aus: verifizierbare Delegation über Protokollgrenzen hinweg.
Zwei Seiten derselben Medaille
Personennachweis und Agenten-Vollmacht klingen wie getrennte Baustellen, sind aber dasselbe Problem aus zwei Richtungen: Das Netz braucht eine Antwort auf die Frage, wer da eigentlich handelt. Und beide Antworten setzen dieselbe Grundlage voraus - eine Identität, die der Person gehört und aus der sich Nachweise ableiten lassen. Eine Plattform-Identität kann das nicht leisten: Google kann mir keinen Personennachweis ausstellen, der Google nichts verrät, und eine Vollmacht, die an meinen Instagram-Account gebunden ist, stirbt mit ihm.
Damit fügt sich das Bild aus Teil 1 zusammen: Die Wallet mit dem eigenen Schlüsselpaar ist der Anker, der Personennachweis ist der Ausweis des Menschen, die Vollmacht der Ausweis seines Agenten. Bleibt die Frage, wo dieses Modell zuerst im Alltag ankommt. Die Antwort ist so naheliegend wie folgerichtig: dort, wo Fehler sofort Geld kosten. Visa, Mastercard, Stripe und die Krypto-Welt bauen gerade im Eiltempo die Infrastruktur, mit der Agenten bezahlen dürfen - darum geht es in Teil 3 am 8. September.
Quellen
- MIT Media Lab: How „personhood credentials" could help prove you're a human online - Konzept der Personennachweise von vertrauenswürdigen Ausstellern
- LF Decentralized Trust: Proof of Personhood in Action: The First Person Credentials Demo on Hedera - erste Umsetzung mit verifizierbaren Credentials
- Crypto Adventure: Proof of Personhood Explained: World ID, zk Credentials, and the Tradeoffs - World ID, Orb und die Abwägungen bei Biometrie
- Biometric Update: Reddit adds labeling for non-human accounts, weighs personhood verification methods - Kennzeichnung und geplante Verifizierungsverfahren
- arXiv: AIP: Agent Identity Protocol for Verifiable Delegation Across MCP and A2A - Identitätslücke in MCP/A2A, Scan von rund 2.000 MCP-Servern, verifizierbare Delegation
- Strata: A New Identity Playbook for AI Agents in 2026 - warum klassisches IAM bei Agenten bricht, NIST-Initiative Anfang 2026
- Okta: What is AI agent identity? - Einordnung aus Sicht eines Identitätsanbieters