Teil 1 der vierteiligen Serie „Menschen, Agenten, Vollmachten: Das Netz lernt Identität". Teil 2 (Mensch oder Maschine?) erscheint am 5. September, Teil 3 (Wenn der KI-Agent bezahlt) am 8. September, Teil 4 (Wenn der Agent dich vertritt) am 12. September.
Stell dir vor, du verlierst morgen deinen wichtigsten Online-Account. Nicht durch einen Hack, sondern weil die Plattform ihn sperrt oder schlicht den Betrieb einstellt. Mit dem Account verschwinden dein Name, deine Kontakte, deine Beiträge, deine Reputation. Das ist kein konstruiertes Szenario, sondern die normale Architektur des heutigen Netzes: Unsere Identität im Internet ist geliehen. Sie ist ein Eintrag in der Datenbank eines Anbieters, und der Anbieter entscheidet, ob dieser Eintrag morgen noch existiert.
Genau an diesem Punkt arbeiten seit Jahren mehrere Projekte, die auf den ersten Blick wenig miteinander zu tun haben: das Fediverse, der Web-Erfinder Tim Berners-Lee und neuerdings die Europäische Union. Ihr gemeinsames Ziel: eine Identität, die der Person gehört statt der Plattform. Lange galt das als Idealisten-Thema. Warum es gerade jetzt drängend wird, zeigt sich am Ende dieser Serie - es hat mit KI-Agenten zu tun, die in unserem Namen handeln.
Identität zur Miete
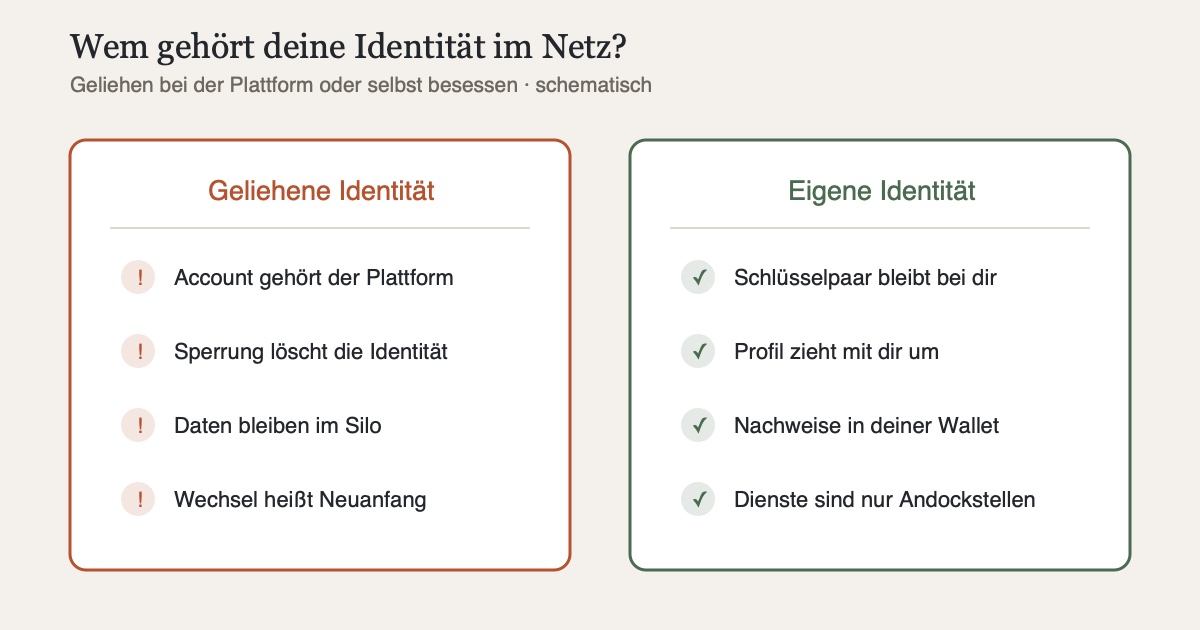
Das heutige Modell ist bequem und hat einen eingebauten Haken. Ob Google-Login, Instagram-Profil oder der Account beim Lieblingsforum: Die Identität lebt in der Infrastruktur des Anbieters. Daraus folgen drei Abhängigkeiten:
- Der Anbieter kann kündigen. Kontosperrungen treffen auch Unschuldige, und ein abgeschalteter Dienst nimmt die Identität mit ins Grab.
- Die Daten bleiben im Silo. Follower, Bewertungen, Kaufhistorie: nichts davon lässt sich vollständig mitnehmen.
- Der Wechsel ist ein Neuanfang. Wer die Plattform verlässt, fängt bei null an. Das ist kein Zufall, sondern Geschäftsmodell: Lock-in bindet Nutzer.
Das Fediverse: Umzugskartons für die Identität
Das Fediverse, also das Netzwerk föderierter Dienste wie Mastodon, hat das Problem entschärft, aber nicht gelöst. Eine Mastodon-Identität funktioniert wie eine E-Mail-Adresse: Sie gehört zu einem Server. Geht der Server vom Netz - und das passiert bei ehrenamtlich betriebenen Instanzen regelmäßig - ist die Identität verloren. Der eingebaute Umzugsmechanismus überträgt zwar die Follower, aber nicht die Beiträge, und er braucht die Kooperation des alten Servers. Wer ausgesperrt wurde, kann nicht umziehen.
Interessanter ist ein Konzept, das älter ist als ActivityPub selbst: die nomadische Identität, seit Jahren in den Plattformen Hubzilla und Streams im Einsatz. Die Idee: Die Identität ist kein Datenbankeintrag auf einem Server, sondern ein kryptografisches Schlüsselpaar, das der Person gehört. Der Account existiert als Klon auf mehreren Servern gleichzeitig; fällt einer aus, machen die anderen weiter. Seit 2023 gibt es mit dem Vorschlag FEP-ef61 „Portable Objects" den Versuch, dieses Prinzip in die ActivityPub-Welt zu holen: Beiträge und Profile werden kryptografisch signiert und damit vom Server unabhängig, auf dem sie gerade liegen.
Berners-Lee: Das Web bekommt ein Identitäts-Update
Der prominenteste Verfechter der Idee ist ausgerechnet der Mann, der das Web erfunden hat. Tim Berners-Lee arbeitet seit Jahren an Solid), einem am MIT gestarteten Projekt, das das Web um genau das erweitert, was 1989 fehlte: Identitätsverwaltung, Zugriffskontrolle und ein Standardformat für persönliche Daten. Der Kern sind sogenannte Pods, persönliche Datenspeicher: Meine Daten liegen bei mir (oder einem Anbieter meiner Wahl), und Apps fragen an, statt zu besitzen. Die Daten sind um die Person organisiert, nicht um den Dienst.
Zur Kommerzialisierung hat Berners-Lee das Startup Inrupt gegründet, das inzwischen eine Data Wallet anbietet: eine digitale Brieftasche, die verschiedenste Daten und Nachweise aufnimmt und die Zustimmung zur Nutzung in die Hand der Person legt. Das ist kein Laborprojekt mehr: Der britische National Health Service und die Regierung Flanderns haben Solid-basierte Systeme erprobt, um Bürgern die Kontrolle über Gesundheitsdaten und digitale Identitäten zu geben. Bemerkenswert auch die Governance: Die Verantwortung für den Solid-Standard liegt inzwischen beim gemeinnützigen Open Data Institute - die Vision soll nicht an einer einzelnen Firma hängen.
Und jetzt auch noch der Staat: die EUDI-Wallet
Was Fediverse und Solid von unten versuchen, verordnet die EU gerade von oben. Die Verordnung eIDAS 2.0 verpflichtet alle 27 Mitgliedstaaten, ihren Bürgern bis Ende 2026 kostenlos eine digitale Identitäts-Wallet anzubieten; Deutschland plant den Start für Anfang Januar 2027. In der EUDI-Wallet sollen Personalausweis, Führerschein oder Zeugnisse als digitale Nachweise liegen, EU-weit nutzbar, online wie vor Ort - und die Nutzung bleibt freiwillig. Man kann davon halten, was man will (und netzpolitik.org seziert die offenen Datenschutzfragen lesenswert), aber der Richtungsentscheid ist bemerkenswert: Auch der Staat organisiert Identität künftig als Wallet bei der Person, nicht als Konto bei einer Plattform.
Das gemeinsame Prinzip: Schlüssel statt Konten
So unterschiedlich Fediverse, Solid und EUDI-Wallet sind, technisch laufen sie auf dasselbe Fundament hinaus: Identität ist der Besitz eines kryptografischen Schlüsselpaars, nicht ein Eintrag in fremder Datenbank. Wer den privaten Schlüssel hat, kann beweisen, wer er ist - unabhängig davon, welcher Server gerade läuft und welche Plattform gerade existiert. Wie mächtig dieses Prinzip im Kleinen ist, habe ich am Beispiel von Passkeys beschrieben; die eigene Identität ist dieselbe Idee, eine Etage höher.
Bleibt die ehrliche Frage: Warum sollte das jetzt gelingen, nachdem es 20 Jahre lang niemanden interessiert hat? OpenID, das „Web 3.0", unzählige Identitäts-Startups - die Friedhofsliste ist lang, denn den meisten Menschen war schlicht egal, wem ihr Account gehört. Meine These: Das ändert sich gerade, weil eine neue Sorte Akteur ins Netz drängt, für die geliehene Identitäten überhaupt nicht funktionieren. KI-Agenten, die in unserem Namen buchen, kündigen und bezahlen sollen, brauchen beweisbare, begrenzte und widerrufbare Vollmachten - und die setzen eine Identität voraus, die uns selbst gehört. Darum geht es in Teil 2 dieser Serie am 5. September.
Quellen
- SocialHub (ActivityPub-Community): Nomadic identity for the fediverse? - Diskussion zu nomadischer Identität, Hubzilla/Streams und FEP-ef61 „Portable Objects"
- Wikipedia: Fediverse und Solid (web decentralization project)) - Überblick zu Architektur und Geschichte
- Inrupt: Unternehmensseite und About Solid - Pods, Data Wallet, Kommerzialisierung
- Fast Company: How Tim Berners-Lee is building a better digital wallet - Data Wallet, Pilotprojekte bei NHS und in Flandern, Übergabe von Solid an das Open Data Institute
- Tech.eu: Inrupt's Data Wallet realises Sir Berners-Lee's data ownership dream - Details zur Wallet
- netzpolitik.org: FAQ zur EUDI-Wallet - Pflichtangebot bis Ende 2026, Freiwilligkeit, offene Datenschutzfragen
- Dr. Datenschutz: Die EU Digital Identity Wallet wird 2026 Pflichtprogramm - eIDAS 2.0, deutscher Starttermin Anfang 2027